Vì sao chuyên gia mổ TV Samsung bị OpenAI khóa tài khoản?
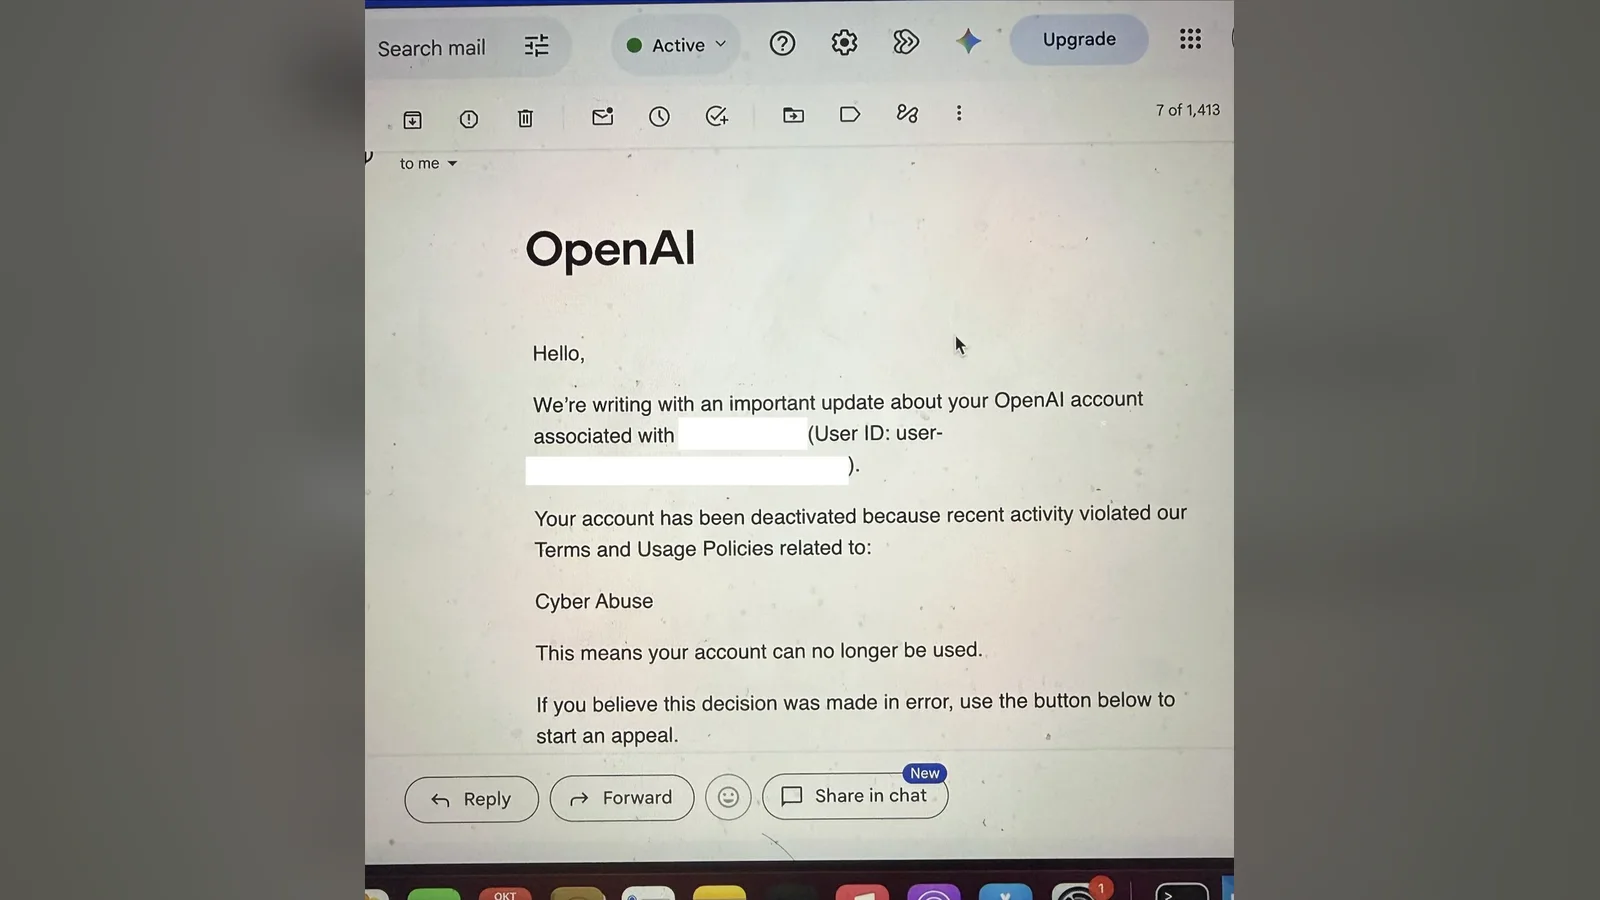
Một chuyên gia bảo mật tự tháo chiếc TV Samsung nhà mình ra mổ xẻ, đăng phát hiện lên X liền mấy ngày, rồi nhận email OpenAI báo tài khoản bị khóa, không dùng được nữa. Người này dùng tên log4j trên mạng. Email từ OpenAI chỉ có đúng hai chữ làm lý do: “Cyber Abuse”, tức lạm dụng trong lĩnh vực an ninh mạng.
Chuyện tưởng chỉ dân kỹ thuật quan tâm, vậy mà bài đăng báo tin bị khóa của log4j vượt 2,7 triệu lượt xem. Một phần vì cái TV, một phần vì ai xài AI hằng ngày cũng giật mình tự hỏi: mình có đang gõ chữ nào “nguy hiểm” mà không biết không?
Bắt đầu từ mấy cái quảng cáo trúng tim đen
Theo GenK, log4j kể chiếc TV Samsung cứ hiện quảng cáo nhắm trúng đến mức khó hiểu. Dân bảo mật thấy lạ thì không gọi tổng đài, họ mở máy ra xem. Phần mềm điều khiển của TV bị mã hóa, không có khóa để giải. Trong bài cập nhật sau này, log4j kể đã tự tìm ra một lỗ hổng trên TV để chui vào hệ thống với quyền cao nhất. Dân trong nghề gọi việc này là lấy quyền root, nói nôm na là cầm chìa khóa tổng của cả cái máy.
Từ ngày 21/10, log4j bắt đầu đăng dần những gì đọc được bên trong. Danh sách nghe khá rợn: dịch vụ nhận giọng nói luôn bật, tính năng nhận diện nội dung đang chiếu trên màn hình, định vị, vẽ sơ đồ mạng trong nhà, dịch vụ quảng cáo nhắm đối tượng. Theo lời log4j mà GenK ghi lại, dữ liệu được gửi về Samsung và khoảng 400 đối tác.
Cái TV biết nhà bạn có chó, có em bé
Bài đăng gây ồn nhất là cái này. log4j viết rằng TV phân loại âm thanh nó nghe được trước khi báo về Samsung, trong phần dữ liệu gửi đi có cả bộ đếm số lần chó sủa và số lần em bé khóc, cùng thời gian camera đang truyền hình ảnh.
Trước đó một chút, log4j còn đăng rằng nếu TV không có micro, nó sẽ đi tìm thiết bị kết nối có micro, kiểu loa thanh hay loa bluetooth. Có một chi tiết khá buồn cười: trong mã có một nhãn camera viết sai chính tả thành CAMERASENOR_ON, và log4j đùa rằng có một anh chàng tí hon nào đó đang ngồi trong TV nhìn bạn.
Khoan, Samsung có giấu thật không?
Đến đây tụi mình phải đạp phanh một chút, vì báo công nghệ nước ngoài đã soi lại khá kỹ. TechRadar chỉ ra rằng chuyện TV nghe tiếng em bé khóc vốn là tính năng Samsung quảng cáo công khai, tên Family Care: TV phát hiện tiếng khóc thì gửi cảnh báo về điện thoại của bố mẹ. Tính năng nghe tiếng chó sủa tên Pet Care, cũng được bán như một điểm cộng. TechRadar còn cho biết Samsung đã nói sẽ dừng Family Care sau khoảng 18 tháng vì ít người dùng và hay báo nhầm, ví dụ nghe nhân vật trên phim khóc lại tưởng con nhà mình khóc.
Notebookcheck thì nói công bằng hơn cho cả hai phía. Việc TV nhận ra tiếng chó sủa không có gì bí mật. Cái Samsung không nói rõ là số lần đếm được cũng bị gửi về máy chủ của hãng. Còn chuyện TV mượn micro của loa thanh để nghe lén thì chưa có bằng chứng, chính ghi chú của log4j cũng thừa nhận bộ đếm không chứng minh được cảnh báo nào đã hiện ra, và cả quy trình vẫn chưa lần ra hết.
GenK cũng ghi rõ đây là phát hiện do một cá nhân công bố, chưa ai kiểm chứng độc lập, và Samsung chưa lên tiếng. Năm 2015, hãng từng khẳng định TV thông minh không nghe lén chuyện trong phòng khách. Nói gọn thì cái TV tò mò thật, nhưng chưa tới mức gián điệp như mấy bài đăng giật gân đang lan.
Rồi tài khoản OpenAI bay màu
Ngày 23/10, khoảng hai ngày sau khi bắt đầu đăng chuyện TV, log4j báo tài khoản OpenAI bị vô hiệu hóa. Ảnh chụp email cho thấy lý do duy nhất được nêu là “Cyber Abuse”, kèm nút kháng cáo nếu thấy bị nhầm. Không có dòng nào nói cụ thể người này đã làm gì sai.
Theo log4j, cú khóa này làm log4j mất khoảng 500 USD, chừng 13 triệu đồng theo cách quy đổi của GenK, cộng thêm mấy lượt làm mới hạn mức sử dụng đã để dành. Lời phân trần của log4j khá ngắn: chưa bao giờ dùng OpenAI để tấn công hay tìm lỗ hổng, chỉ mổ xẻ phần mềm ngay trên máy của mình, và chính việc đó làm Daybreak báo động.
Daybreak là gì mà ghê vậy?
Theo GenK, Daybreak là chương trình OpenAI dành riêng cho các bên làm phòng thủ an ninh mạng đã qua xét duyệt. Một bậc của chương trình được dùng mô hình chuyên làm bảo mật, giỏi những việc như dựng chuỗi tấn công hay vượt lớp xác thực. Mấy việc này mà vào tay kẻ xấu thì rất nguy hiểm, nên theo mô tả của log4j, Daybreak còn có một lớp canh gác tự động: thấy câu hỏi hay câu trả lời nào trông giống chuyện đi hack là chặn. Chưa rõ log4j có đăng ký chương trình nào trong số này hay không.
Nghe thì hợp lý. Có điều cái hệ thống canh gác ấy nhìn từng câu chữ thì làm sao phân biệt được người đang mở TV nhà mình với kẻ đang viết mã độc?
Cú quay xe: thủ phạm không phải cái TV
Rạng sáng 27/10 theo giờ Việt Nam, log4j đăng một bài cập nhật dài, và đây mới là chỗ câu chuyện rẽ hướng. log4j nói rõ lỗ hổng trên TV là tự mình tìm ra, không nhờ công cụ lập trình Codex của OpenAI. Theo log4j, vụ khóa gần như chắc chắn không liên quan tới việc dùng OpenAI để mổ TV Samsung.
Về lý do thật, log4j kể đã hỏi mấy người bạn cũng dùng các mô hình mới của OpenAI cho cả việc bảo mật lẫn lập trình bình thường. Nhóm không bao giờ dính Daybreak là nhóm biết nói giảm nói tránh: thay từ, giải thích vòng vo, dỗ cho AI vào guồng trước rồi mới vào việc. Còn log4j thì cứ gọi đúng tên thuật ngữ, mấy chữ về bộ nhớ, móc nối hàm, vùng nhớ bị mã hóa. Tách khỏi ngữ cảnh, mấy chữ ấy nhìn chẳng khác gì đang viết phần mềm độc hại.
log4j kể thêm một chi tiết nghe vừa buồn cười vừa ngán: một khi Daybreak đã báo động, những cuộc trò chuyện mới cũng bắt đầu dính lỗi theo, tới mức cả việc lập trình bình thường cũng bị chặn. Càng giải thích thì càng tệ. Người này tin tài khoản bị đóng chỉ vì vấp Daybreak quá nhiều lần, kể cả lúc làm việc không dính gì tới bảo mật.
Cuối bài, log4j còn dặn mọi người đừng vào công kích nhân viên OpenAI. Theo những gì họ nói công khai, log4j đoán bên đó cũng biết và đồng ý rằng cách chặn hiện tại đang quá gắt.
Bị khóa xong thì sắm luôn máy riêng
Phản ứng của log4j sau đó cũng lạ không kém. Ngay trong bài báo tin bị khóa, log4j viết mất tiền thì mất, nhưng giờ có thêm động lực mua nốt ba cái máy nữa cho xong cụm máy chạy AI tại nhà. Tấm ảnh đăng kèm là một chồng hộp máy ASUS Ascent GX10 xếp dưới sàn gỗ.
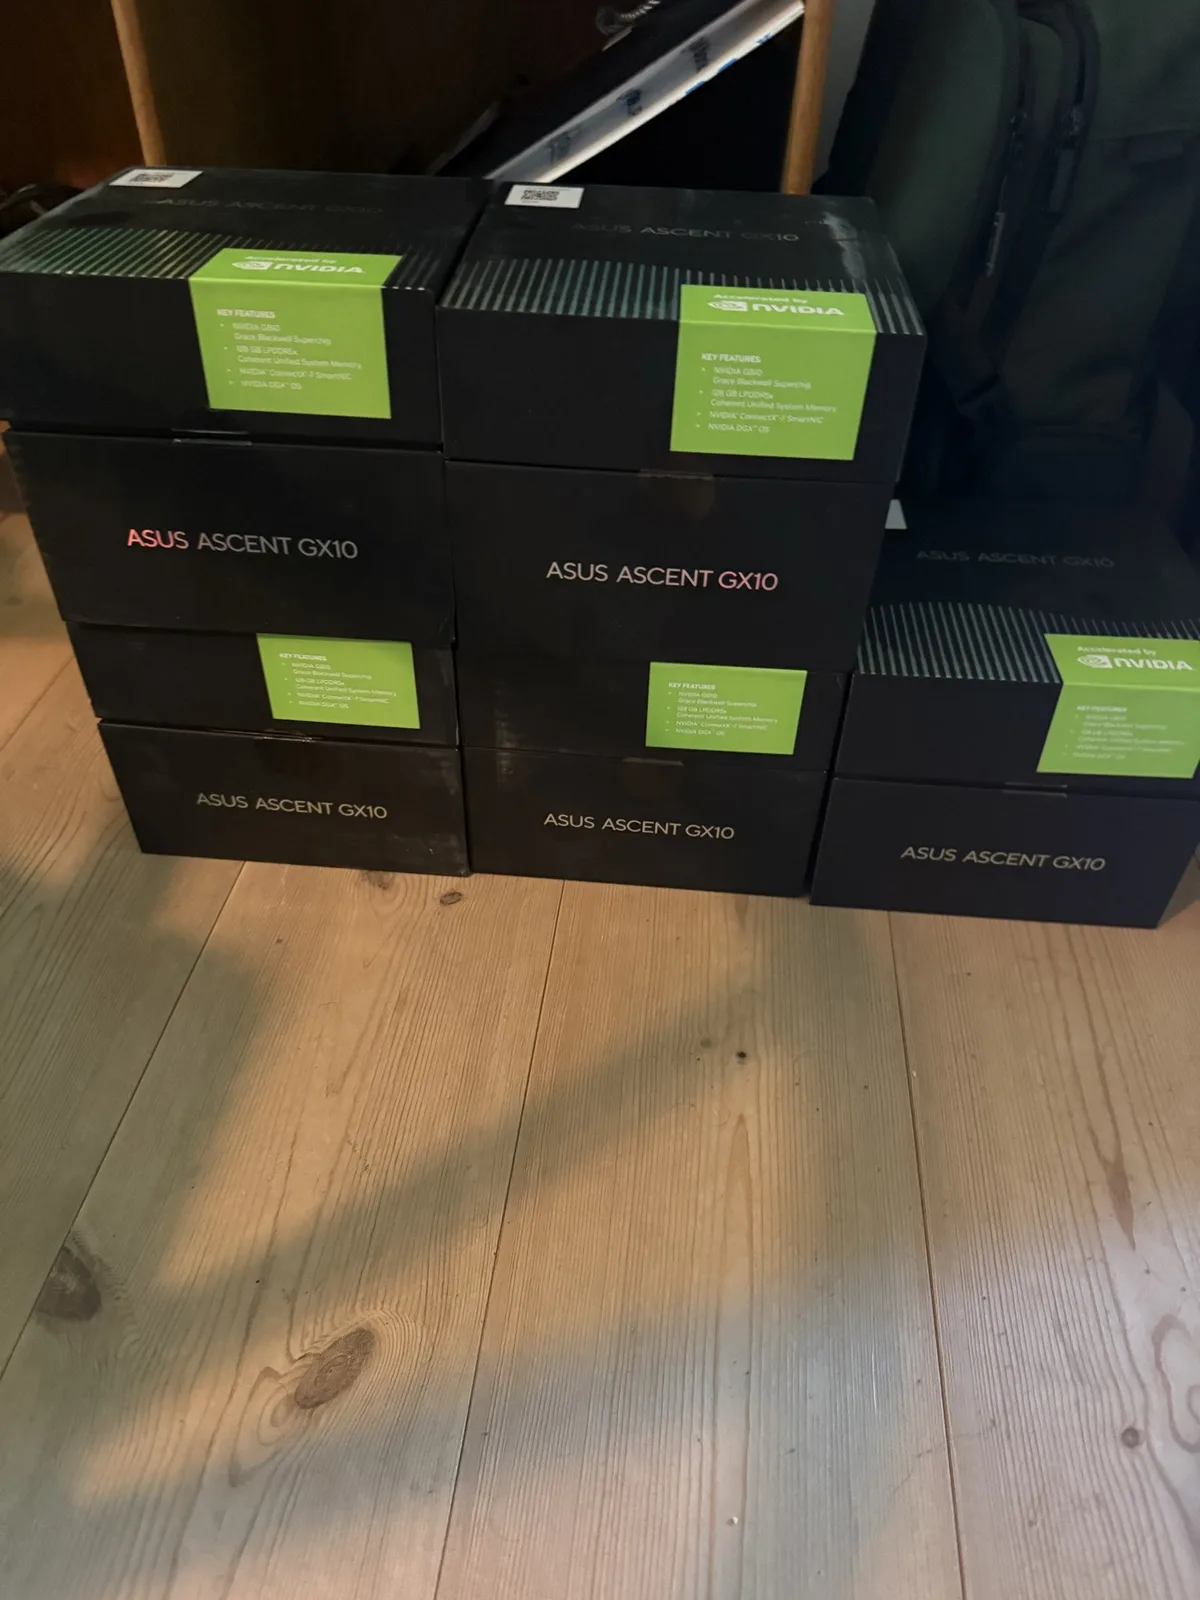
Theo GenK, dàn máy này được đặt mua dần từ khoảng hai tuần trước, vì log4j thấy Daybreak báo động quá nhiều và phí gọi AI qua dịch vụ trung gian quá cao. Có điều chính log4j cũng can người khác đừng bắt chước vội. Người này nói chơi kiểu này chỉ hợp với người có sẵn 50.000 đến 100.000 USD, khoảng 1,3 đến 2,6 tỷ đồng, mà tiêu không ảnh hưởng gì tới tài chính, và mong mọi người đừng đi vay tiền để mua máy.
Góc hóng: người nói thẳng lại thiệt
Nhìn lại cả vụ, cái làm tụi mình ngẫm không phải chiếc TV. Chuyện TV gửi dữ liệu về hãng thì xưa như trái đất, cái mới chỉ là có người chịu khó mở ra đọc từng dòng. Cái đáng nói là một hệ thống canh gác tự động đang thưởng cho người biết nói vòng và phạt người dùng đúng thuật ngữ. Nếu đúng như log4j kể, kẻ xấu chịu khó che đậy lại dễ lọt hơn người làm thật.
Nói cho công bằng, OpenAI có lý do để cẩn thận. Một mô hình biết dựng chuỗi tấn công mà rơi vào tay sai người thì hậu quả không nhỏ. Nhưng email chỉ ghi hai chữ “Cyber Abuse”, không nói làm sai ở đâu, thì người bị khóa cũng chẳng biết đường mà sửa. Ngày 24/10, đã có người đề nghị OpenAI công bố hướng dẫn rõ ràng: mổ phần mềm trên thiết bị của chính mình có được phép với tài khoản thường hay không. Tới lúc GenK lên bài, OpenAI vẫn chưa trả lời công khai.
Còn bạn, có bao giờ bị AI từ chối chỉ vì hỏi một câu bình thường mà dùng hơi nhiều chữ “nhạy cảm” chưa?
Hóng tiếp trên Yêu Huế
- Vì sao AI của OpenAI tự mở ví người lạ mà không báo ai?
- Chiếc Mac nóng 112 độ vì lén làm không công cho người lạ
- Thêm chuyện Tiền & Công nghệ trên Yêu Huế
Nguồn tham khảo
- GenK: Chuyên gia bảo mật bị OpenAI khóa tài khoản “oan” chỉ vì làm việc này
- TechRadar: A hacker claims Samsung’s smart TV software is doing secret reporting
- Notebookcheck: No mic? Samsung TVs may hijack your soundbar to listen in, researcher claims
- Runtime Wire: Codex user says OpenAI closed account after local reverse-engineering work
- X @log4j: bài báo tin bị OpenAI khóa tài khoản
- X @log4j: bài cập nhật về lý do bị khóa