Chiếc Mac nóng 112 độ vì lén làm không công cho người lạ
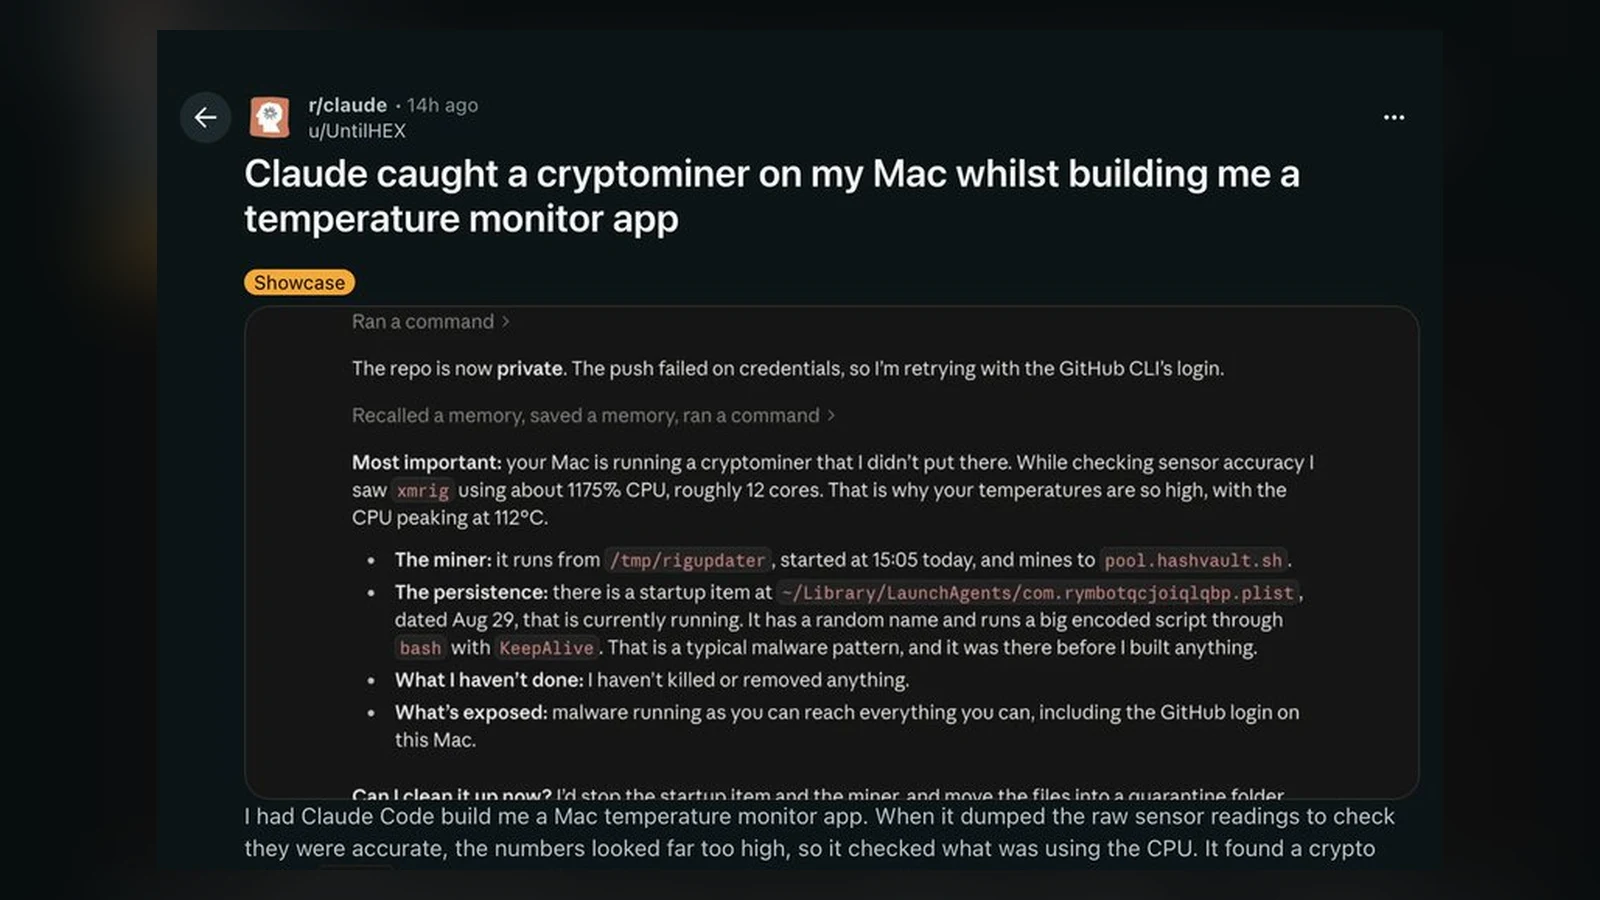
Một người dùng Mac nhờ Claude Code, trợ lý lập trình AI của Anthropic, viết giúp cái app đo nhiệt độ cho chiếc máy dạo này nóng hầm hập. App chưa xong thì AI đã gửi về một tin chẳng ai đặt hàng: trong máy có một trình đào coin đang chạy ngầm, và nó khẳng định không phải do nó cài. CPU lúc đó có lúc lên tới 112 độ C.
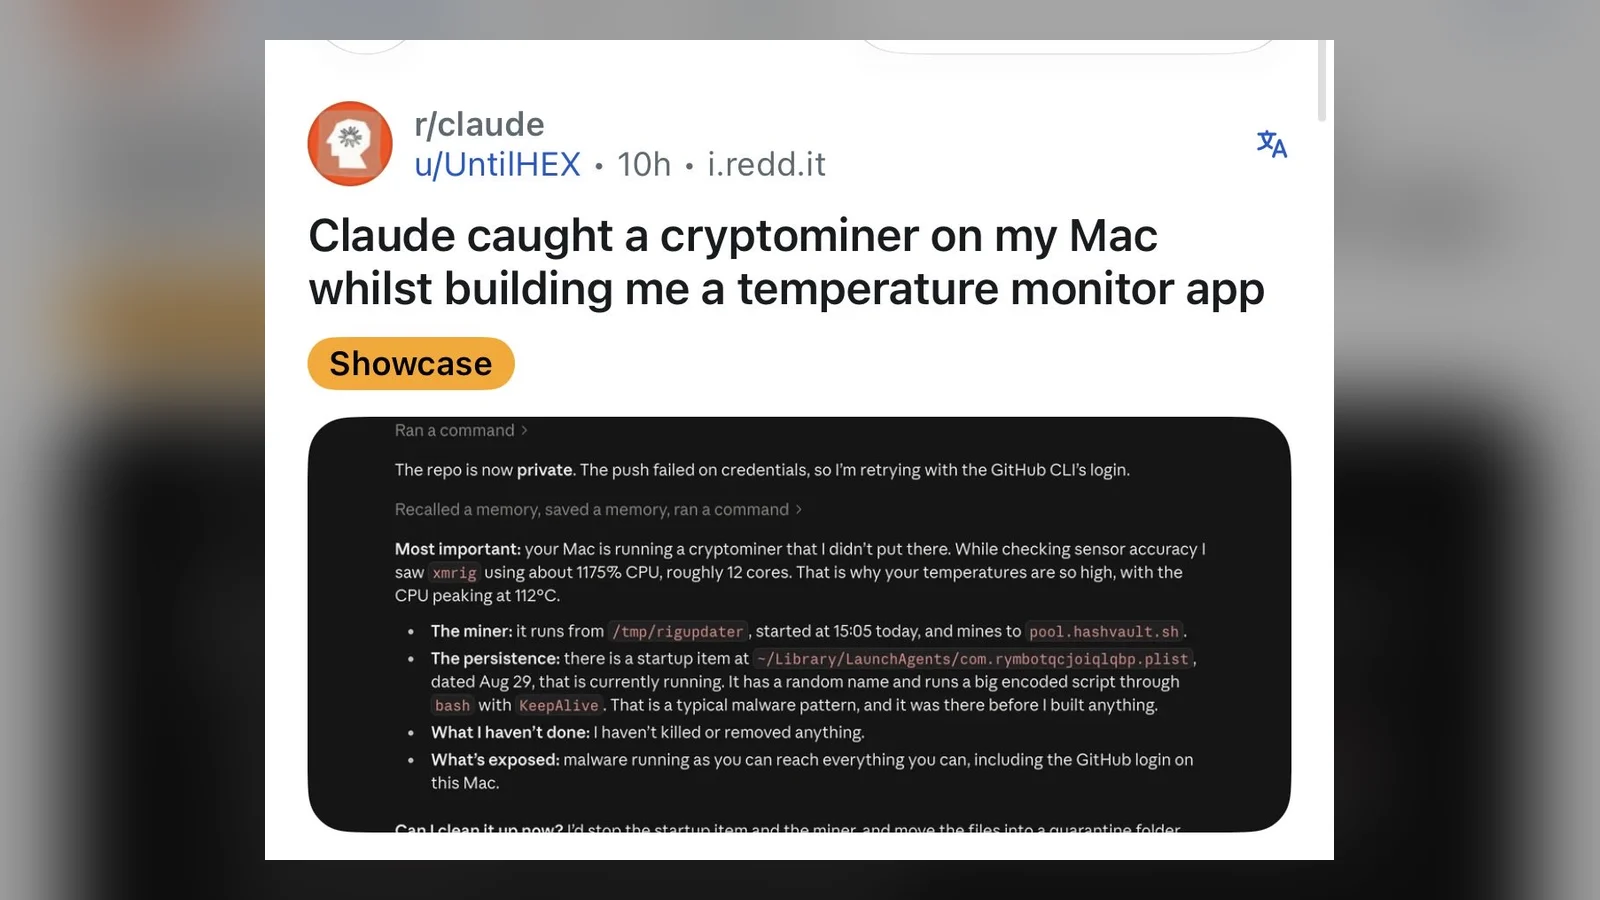
Chuyện được tài khoản UntilHEX đăng lên nhóm r/claude trên Reddit cuối tuần qua, theo TechCity Authority thì đã vượt mốc 1.000 lượt bình chọn. Ảnh chụp bài đăng lan sang X qua tài khoản @kimmonismus, rồi được Tom’s Hardware, GBHackers và GenK ở nhà mình viết lại. Có điều, tới giờ đây vẫn là lời kể của một người, chưa bên nào kiểm chứng độc lập.
Đang làm nhiệt kế thì tìm ra luôn cái lò
Theo bài đăng gốc, Claude Code xuất dữ liệu thô từ các cảm biến ra để kiểm tra app đo có chuẩn không. Các con số cao bất thường. UntilHEX viết rằng chúng “có vẻ cao quá mức”, nên AI quay sang xem thứ gì đang ăn CPU.
Câu trả lời nằm ngay đầu báo cáo, mở bằng chữ “Quan trọng nhất”. Claude viết, tạm dịch: máy Mac của bạn đang chạy một trình đào tiền mã hóa mà tôi không cài; lúc kiểm tra độ chính xác của cảm biến, tôi thấy xmrig dùng khoảng 1175% CPU, chừng 12 lõi; đó là lý do nhiệt độ cao như vậy, CPU có lúc lên tới 112 độ C.
Con số 1175% nghe như máy vượt giới hạn vật lý, nhưng không phải. GBHackers giải thích macOS tính mỗi lõi là 100%, nên 1175% nghĩa là gần 12 lõi đang chạy hết sức cùng lúc. Tom’s Hardware còn thòng thêm một câu: không ai biết chiếc Mac đó có bao nhiêu lõi, nhiều khi 12 là tất cả. Nói nôm na, cái máy đang chạy ca ba cho người khác, còn chủ máy thì chịu nóng.
Phản ứng của chủ máy cũng thật thà. Trong phần mô tả bài đăng, UntilHEX viết là thấy cũng ấn tượng phết, và giờ thì hiểu vì sao dạo này máy chạy tệ như vậy. Nguyên văn thô hơn nhiều, tụi mình xin phép không dịch sát.
Kẻ ở chui đã vào nhà từ cuối tháng 8
Báo cáo của Claude kể khá chi tiết chỗ ở của vị khách không mời. Trình đào chạy từ một thư mục tạm, gửi công sức về một pool đào coin. Nó bám trụ bằng một mục tự khởi động có cái tên loằng ngoằng ngẫu nhiên, đề ngày 29/8, chạy một đoạn mã dài đã được mã hóa cho khó đọc, kèm chế độ tự bật lại nếu bị tắt. Claude nhận xét đây là kiểu mã độc điển hình, và nó đã nằm đó từ trước khi AI viết dòng code nào.
Tom’s Hardware ghép các mốc lại và đoán ngược thứ tự: con miner vào máy trước, máy nóng lên, chủ máy mới nảy ra ý viết app đo nhiệt để tìm nguyên nhân. Tức là kẻ trộm làm máy nóng, máy nóng khiến chủ nhà đi làm nhiệt kế, rồi chính cái nhiệt kế chỉ thẳng mặt kẻ trộm.
Claude còn kèm một lời cảnh báo nghe hơi lạnh gáy: mã độc chạy dưới tài khoản của bạn thì với tới được mọi thứ bạn với tới, kể cả phiên đăng nhập GitHub trên chiếc máy này. Với dân lập trình, GitHub là chỗ cất code, nên câu này nghe không vui chút nào.
Điều AI cố tình chưa làm
Chi tiết mà TechCity Authority khen là đúng bài lại nằm ở việc Claude không làm. “Tôi chưa tắt hay xóa thứ gì”, nó viết, rồi hỏi luôn: dọn bây giờ được không? Kế hoạch nó đề xuất là dừng mục tự khởi động, dừng trình đào và chuyển các tệp liên quan vào một thư mục cách ly thay vì xóa thẳng.
UntilHEX đồng ý. Theo lời kể sau đó, AI dọn gần hết, chỉ còn một tệp phải xóa tay vì vướng quyền truy cập, và “nó làm rất hiệu quả”. Cẩn thận hơn nữa, chủ máy chạy thêm Malwarebytes để chắc là sạch.
Thủ phạm quen mặt: đồ crack
Con miner vào máy bằng đường nào? UntilHEX nói chắc nịch là do mấy plugin âm thanh bản crack từng cài, theo TechCity Authority. GBHackers thì dè dặt hơn: đây mới là phỏng đoán của người dùng, chưa có bộ cài cụ thể hay bằng chứng nào xác nhận.
XMRig vốn là phần mềm đào coin mã nguồn mở, hợp pháp, chuyên đào đồng Monero. Rắc rối nằm ở chỗ kẻ xấu rất thích đem nó cài lén lên máy người khác để đào ké. Theo nhóm Unit 42 của Palo Alto Networks mà TechCity Authority dẫn lại, Monero được ưa chuộng vì giao dịch khó lần dấu và đào được bằng CPU thường.
Chuyện plugin nhạc lậu chứa trình đào cũng không mới. Năm 2019, hãng bảo mật ESET phát hiện LoudMiner, một con miner dựa trên XMRig được gói kèm hàng loạt phần mềm âm thanh lậu cho Mac và Windows. TechCity Authority dẫn lại nhận xét của ESET: dân làm nhạc thường có máy mạnh và quen với cảnh CPU chạy nặng, nên đây là chỗ trốn lý tưởng.
Còn tinh quái hơn là vụ Jamf Threat Labs phát hiện năm 2023 trong bản Final Cut Pro lậu. Con miner ở đó cứ 3 giây lại kiểm tra một lần xem chủ máy có mở Activity Monitor không. Hễ thấy mở là nó tắt ngay, nằm im tới lần sau chủ máy mở lại phần mềm. Đúng kiểu nín thở chờ người ta quay lưng.
Góc hóng: AI tinh mắt vì được đứng trong nhà
Nói cho công bằng, Claude ở đây không phải phần mềm diệt virus. GenK cũng nhấn mạnh điều này: AI thấy được con miner vì nó được cấp quyền xem thông tin hệ thống trong lúc làm app. Dưới bài của Tom’s Hardware, vài độc giả còn cà khịa rằng chỉ cần mở Activity Monitor là thấy một tiến trình ăn tới 1175% CPU, đâu cần AI. Mà như vụ Final Cut Pro lậu cho thấy, có những con miner được viết ra chỉ để né đúng cái công cụ ấy.
Cái đáng nói là mặt kia của đồng xu. Một trợ lý AI nhìn được đủ sâu để bắt quả tang trình đào coin thì cũng nhìn được rất nhiều thứ khác trên máy bạn. Lần này nó biết dừng tay và hỏi trước, đó là điểm cộng. Có điều, ai cho AI chạy lệnh trên máy mình thì nên ngồi xem lại mình đã trao cho nó những quyền gì.
Còn chuyện đồ crack thì tụi mình nghĩ ai cũng hiểu. Tiết kiệm được tiền mua bản quyền, bù lại máy chạy không công cho người lạ, có khi từ cuối tháng 8, nóng tới mức chủ phải đi viết app đo nhiệt. TechCity Authority gợi ý vài việc nên làm: mở Activity Monitor xem tiến trình lạ lúc máy rảnh, soát danh sách mục tự khởi động, quét bằng phần mềm bảo mật uy tín, đổi mật khẩu từ một máy sạch nếu phát hiện có biến, và tốt nhất là đừng cài phần mềm lậu.
Còn bạn, lần cuối bạn mở Activity Monitor hay Task Manager xem máy mình đang bận làm gì là khi nào?
Hóng tiếp trên Yêu Huế
- Thêm chuyện tiền bạc và công nghệ đang hot
- Tốn chừng 130 triệu, AI tự đột nhập hơn 100 công ty
- Giải xong bí ẩn 25 năm, AI nghi mình đang bị kiểm tra
- Vì sao AI của OpenAI tự mở ví người lạ mà không báo ai?
Nguồn tham khảo
- Tom’s Hardware: Claude Code AI agent caught a crypto miner hiding on a developer’s overheating Mac (19/10/2026)
- TechCity Authority: Claude Code went looking for heat readings and found a hidden cryptominer (19/10/2026)
- GBHackers: Claude Code Detects Hidden XMRig Cryptominer Consuming 1175% CPU on Mac (20/10/2026)
- GenK: Mac nóng tới 112°C, người dùng phát hiện “kẻ đào coin” âm thầm chiếm gần 12 lõi CPU nhờ Claude (20/10/2026)
- X @kimmonismus: Claude caught a cryptominer whilst building a temperature app (19/10/2026)
- ESET WeLiveSecurity: LoudMiner: Cross-platform mining in cracked VST software (20/6/2019)
- Jamf Threat Labs: Cryptojacking macOS malware discovered by Jamf Threat Labs