Tốn chừng 130 triệu, AI tự đột nhập hơn 100 công ty
Một hacker dùng AI để đột nhập website của hơn 100 công ty, trong đó có những cái tên như Deere (hãng máy nông nghiệp John Deere), SharkNinja (đồ gia dụng) và Cummins (động cơ). Cái lạ là người này gần như không phải làm gì. Theo Reuters, hắn giao gần hết việc cho các AI agent, tức những con bot tự đi dò, tự thử, tự tìm đường vào mà không cần người cầm tay chỉ việc. Tổng chi phí ước tính chỉ khoảng 5.000 đô (khoảng 130 triệu đồng, theo giá bán USD của Vietcombank ngày 19/10/2026 là 26.100 đồng).
Chuyện được kể lại trong báo cáo công bố ngày 19/10 của Snorre Fagerland, chuyên gia nghiên cứu mối đe dọa của công ty bảo mật NorForge. Ông có gần ba chục năm trong nghề, lần này cũng phải thốt: “Giờ là một thế giới mới rồi”. Còn cái đoạn tụi mình thấy buồn cười nhất lại nằm ở cách ông phát hiện ra vụ này.
Hacker giao việc, AI đi làm
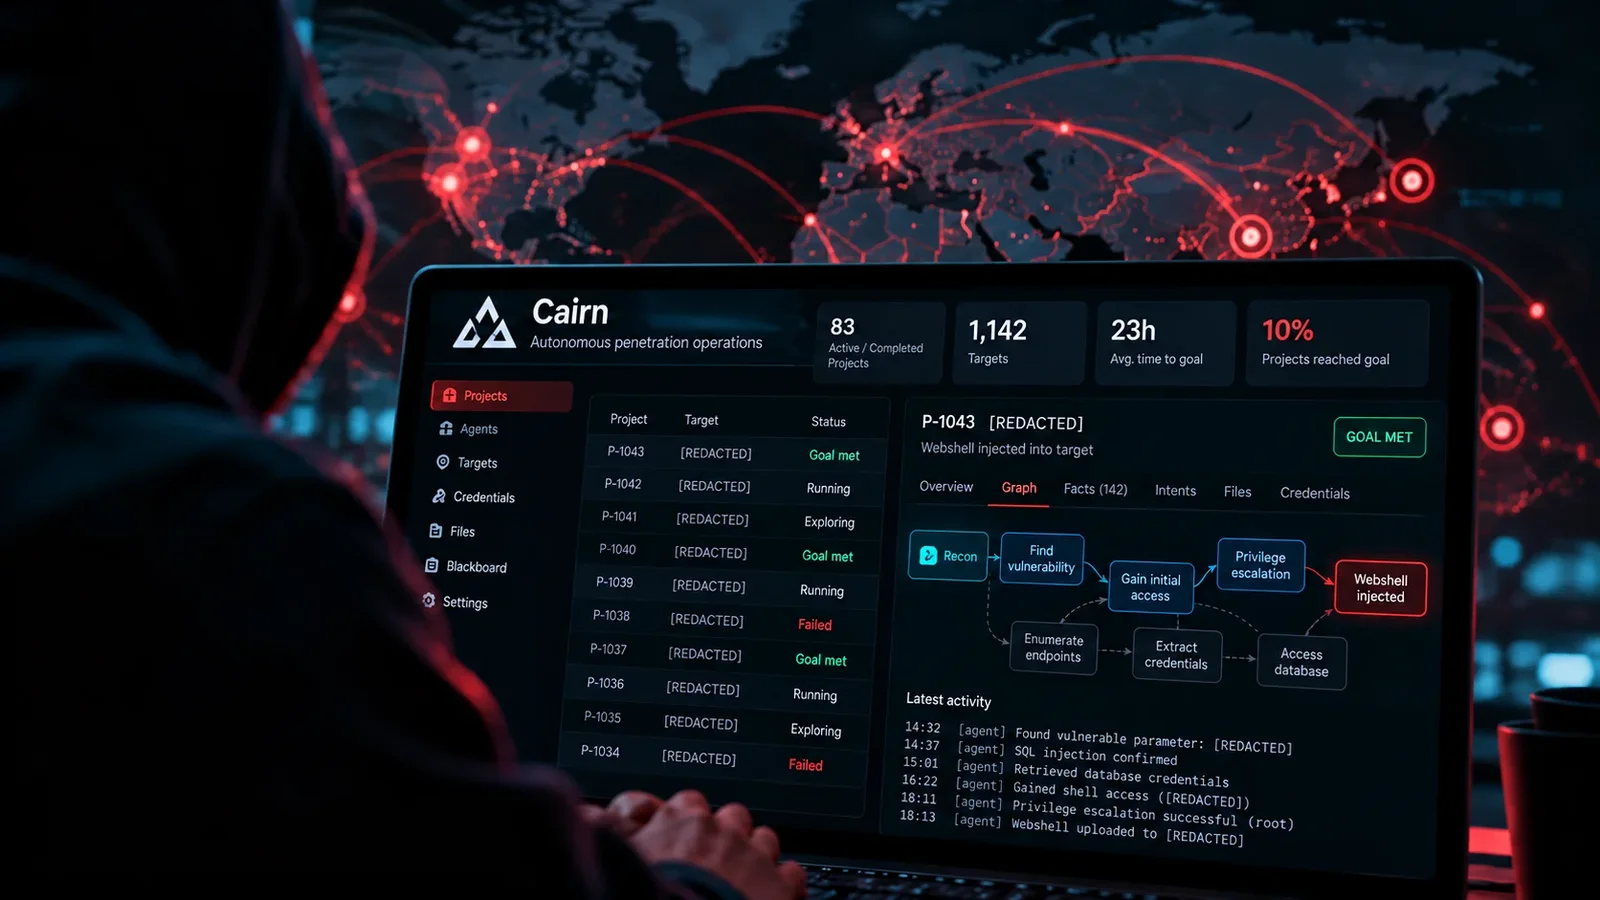
Công cụ trung tâm của vụ này tên là Cairn. Nói nôm na, đây là một nền tảng AI mã nguồn mở kiểu “giao bài tập”: bạn đưa cho nó một mục tiêu và một đích đến, nó sẽ điều các agent đi từng bước. Mỗi agent ghi lại những gì tìm thấy lên một bảng chung, agent khác đọc được, còn người vận hành có thể nhét thêm gợi ý. Cairn không sinh ra để làm công cụ hack, nhưng người ta dùng được nó để hack.
Người hacker nói tiếng Trung trong vụ này là kẻ bận nhất trong số những người Fagerland nhìn thấy. Từ khoảng ngày 25/9, hắn thả đội AI vào các website bán hàng ở Mỹ, Canada, Australia và Nhật. Tới cuối tuần trước khi báo cáo ra, đám agent đã thử đột nhập hơn 1.200 site. Những lần thành công thường mất khoảng 23 tiếng “dò và thử”.
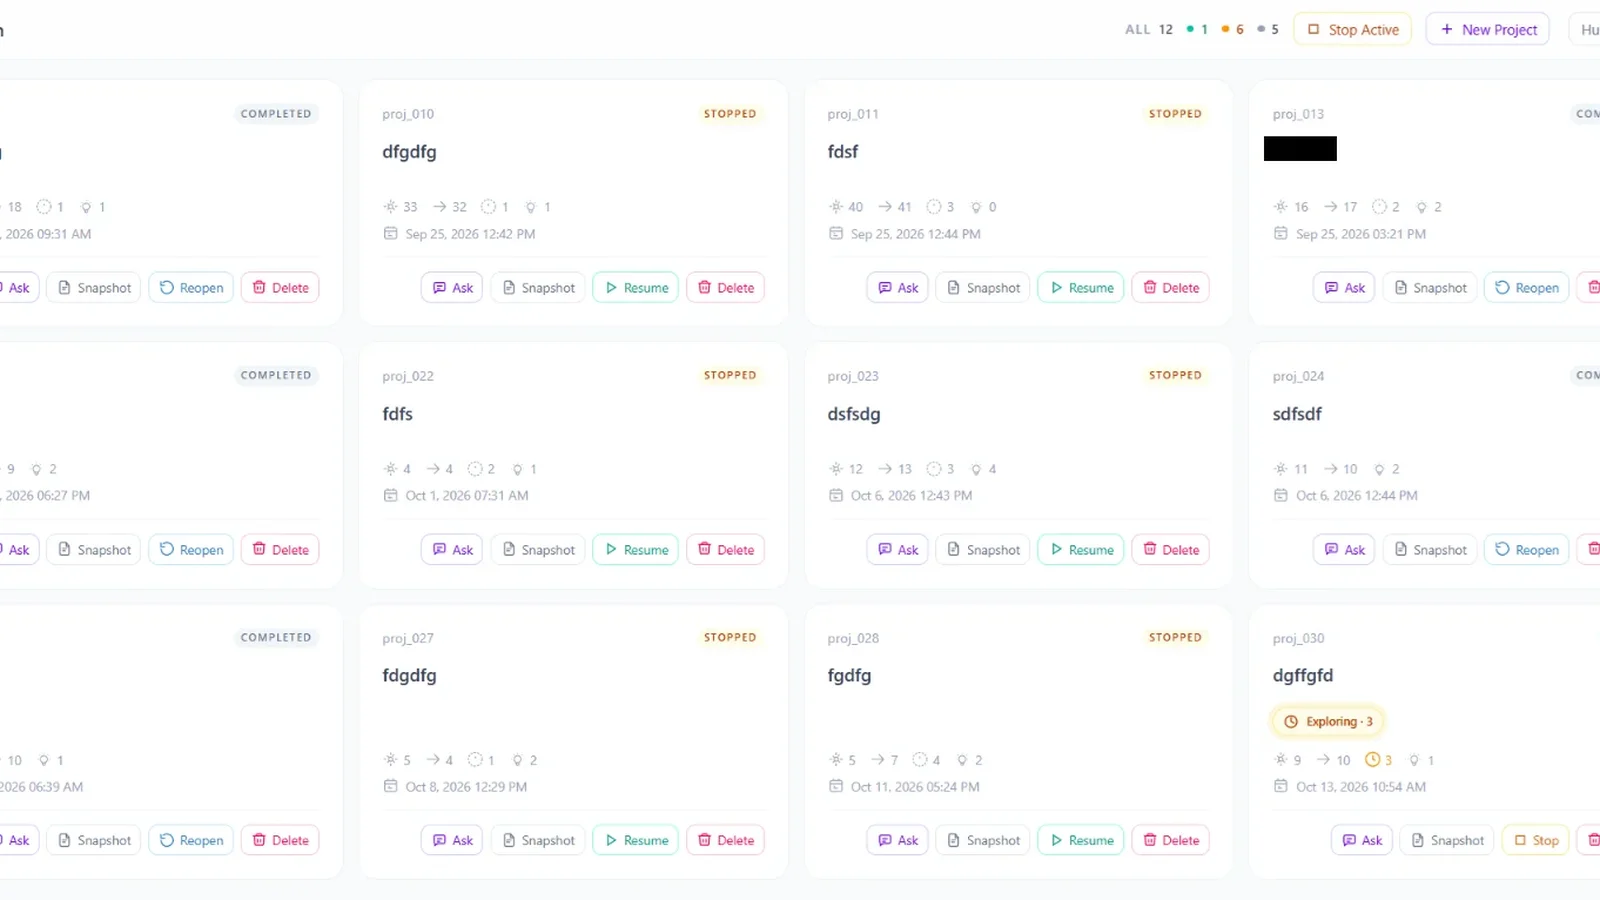
Reuters đọc lại hoạt động trên bảng điều khiển Cairn của hắn rồi đối chiếu, mới khoanh được các nạn nhân gồm Deere, SharkNinja và Cummins. Báo cáo của NorForge thì không nêu tên. Deere nói với Reuters đã xử lý và “không có dấu hiệu thông tin nhạy cảm bị truy cập”. SharkNinja nói vụ việc chỉ đụng vào một site hỗ trợ sản phẩm đứng riêng, và đã kiểm soát được. Cummins đang điều tra báo cáo về một website do nhà cung cấp thứ ba vận hành. Reuters cũng nói rõ: chưa xác định được phía tấn công lấy đi bao nhiêu dữ liệu, nếu có.
Mỗi vụ thành công khoảng bao nhiêu tiền
Fagerland ước với Reuters chiến dịch này ngốn khoảng 5.000 đô token, quy ra chừng 50 đô mỗi lần đột nhập thành công (khoảng 1,3 triệu đồng). Báo cáo NorForge lại ghi trung bình khoảng 5 đô mỗi nhiệm vụ nếu tính cả những lệnh thất bại hoặc dừng sớm, và thừa nhận con số có thể lệch khá nhiều. Từ những gì NorForge thấy, các nhiệm vụ chạy trên worker tên `claudecode_deepseek-v4.1-flash`, có thể là Claude Code của Anthropic kết hợp mô hình DeepSeek V4.1 Flash giá rẻ.
Giá một lần “thuê” đội AI đi mò cửa còn rẻ hơn nhiều người Việt bỏ ra cho một đêm đi ăn. Mà nó làm việc gần như tự chạy.
Hắn quên khóa cửa nhà mình
Cách NorForge phát hiện ra thì nghe như chuyện hài. Từ khoảng ngày 2/10, Fagerland quét mạng tìm các bảng điều khiển Cairn bị để lộ công khai. Ông tìm thấy khoảng hai chục bản đang dùng cho hoạt động xấu, đủ để ngồi nhìn trộm qua vai đám tội phạm khi chúng thả AI ra ngoài đời. Người ta dùng AI đi đột nhập công ty người khác, nhưng quên khóa cửa chính cái bảng điều khiển của mình.
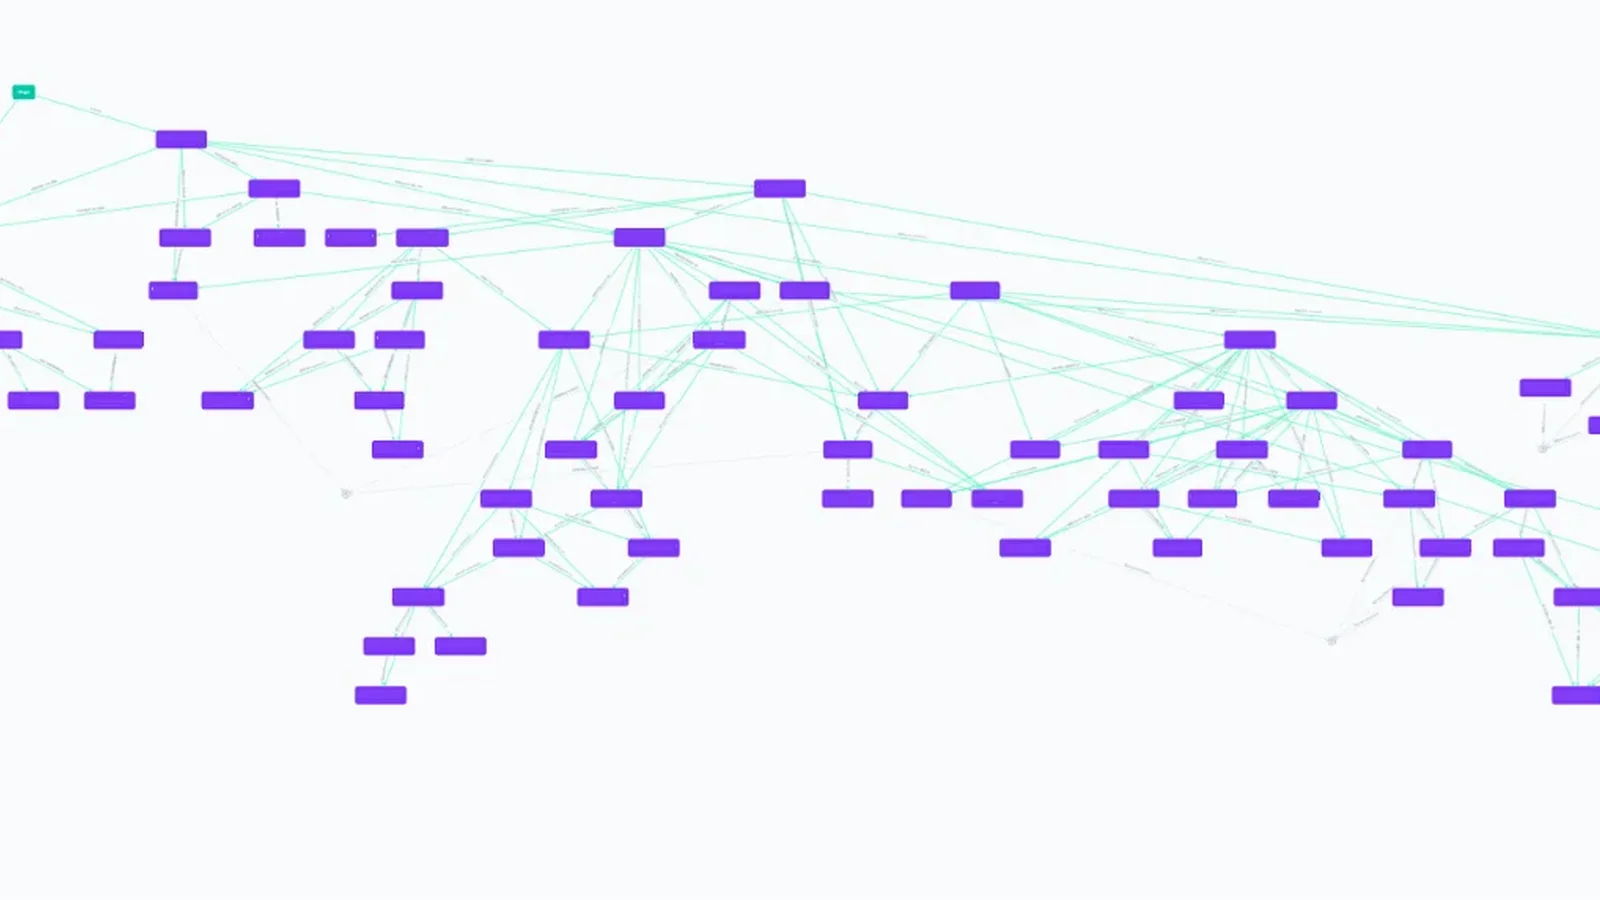
Cụm nói tiếng Trung, NorForge gắn nhãn AIA0001 và đánh giá độc hại với độ tin cậy cao, là cụm bận nhất: hơn 1.100 dự án tấn công trên 14 bảng điều khiển. Nhiệm vụ điển hình nhắm vào các shop online có lưu lượng khoảng 200.000 đến 1,5 triệu, bảo agent tìm cách chạy mã trên site rồi cắm một “uploader shell”, tức một form tải file lên để giữ cửa sau, chứ không phải shell chạy lệnh ngay. NorForge kiểm một vụ được báo là thành công ở một nhà cung cấp linh kiện phần cứng lớn, và thấy cái form tải file đó vẫn còn sống trên site nạn nhân.
Một cụm khác viết tiếng Anh, bảo agent đi lấy thẻ tín dụng và tiền mã hóa. NorForge gắn khoảng 10 bảng với cụm này. Còn một cụm thứ ba chỉ có một bảng với 59 dự án, mức được đánh giá độc hại với độ tin cậy thấp. Trên các công cụ quan sát được, NorForge ước tỷ lệ đạt mục tiêu trung bình khoảng 10%, và nhắc các cụm có mục tiêu khác nhau nên không so trực tiếp được.
Các bảng mở còn lộ luôn bí mật của nạn nhân. Quét dữ liệu bảng bằng công cụ Trufflehog, NorForge thấy hàng trăm thông tin đăng nhập, khóa API và bí mật khác, trong đó 11% được xác nhận còn hiệu lực. Có cả đội kiểm thử bảo mật hợp pháp cũng để lộ việc của khách theo cách tương tự. NorForge đang cùng Reuters cảnh báo nạn nhân và nhờ nhà cung cấp hosting gỡ các bảng này.
Agent tự nghĩ ra đường vòng
Fagerland nói với Reuters có những kỹ thuật của agent khiến ông ấn tượng. Trong một vụ, sau khi không tìm thấy lỗ hổng ở ứng dụng công khai của một công ty lớn, đám AI lục hồ sơ số để tìm hạ tầng liên quan, tìm ra một bảng điều khiển lộ ra ngoài, phát hiện một điểm yếu nhỏ trong cách xử lý dữ liệu, rồi sau nhiều giờ thử sai báo lại đã lừa server chạy lệnh độc hại.
“Không dễ nghĩ ra những đường giải như thế,” ông nói. “Không phải kiểu trẻ con dùng tool có sẵn.” Ông từng nghĩ agent hack ít nhất vẫn cần người giám sát một phần. Giờ thì thấy công nghệ đã vượt qua mức đó. “Sự phát triển trong lĩnh vực này khiến người ta choáng,” ông nói với Reuters.
Tác giả Cairn, đăng X dưới tên @le1xia0, từng viết nền tảng này là một kiến trúc đa agent, không phải công cụ hack. Theo The Verge, người này còn nói: misuse là quyết định của con người, không phải tính năng của engine. Reuters thì trích câu: nếu bị dùng để tấn công có hại, đó không phải ý định của tác giả.
Góc hóng: AI đi làm, người quên khóa cửa
Nhìn lại thì vụ này có hai lớp. AI thật sự đã làm được việc từng cần cả một nhóm người: dò, thử, tìm đường vòng, giữ cửa sau. Còn những kẻ dùng AI đi đột nhập lại để lộ bảng điều khiển, lộ khóa, lộ cả chuyện mình đang làm gì với ai. Agent giỏi đến đâu cũng không cứu được cái thói quên khóa cửa.
Tụi mình nghĩ cái đáng sợ hơn là giá đã xuống tới mức một người gần như không động tay vẫn có thể thử hàng nghìn site. Còn người làm website bình thường thì có khi nên bắt đầu coi mỗi bảng điều khiển để lộ công khai cũng là một lỗ hổng, dù nó không nằm trên server của mình.
Còn bạn, nếu một ngày AI agent của người lạ tự gõ cửa site của mình suốt gần một ngày trời, bạn có kịp biết không?
Hóng tiếp trên Yêu Huế
- Thêm chuyện tiền bạc và công nghệ đang hot
- Một động tác của John Cena khiến buổi phỏng vấn dừng sớm
- Vì sao AI của OpenAI tự mở ví người lạ mà không báo ai?
- 4 giờ 30 sáng ra sân bay, 8 giờ 30 đã quẹt thẻ vào công ty
Nguồn tham khảo
- NorForge: Inside Cairn — Open Windows into massive AI-Driven Cyber Operations (19/10/2026)
- Reuters qua RTÉ: How one hacker used AI agents to break into websites
- Reuters gốc: How one hacker used AI agents and a few thousand dollars to break into scores of sites
- The Verge: A hacker broke into John Deere and SharkNinja with an army of AI agents
- TNW: AI agents broke into 100+ sites for one hacker at $50 each
- Tom’s Hardware: A Chinese hacker used AI agents to break into more than 100 company websites
- @le1xia0 / X: bài đăng về Cairn không phải công cụ hack